Prüfen Sie neue Copilot-Connectoren strukturiert und nachvollziehbar: Nutzen Sie unsere Vorlage/Muster – Compliance-Checkliste für Ihre Dokumentation.
Was Sie erhalten:
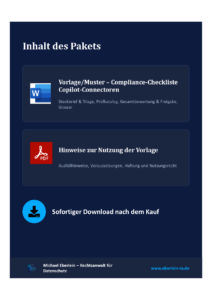
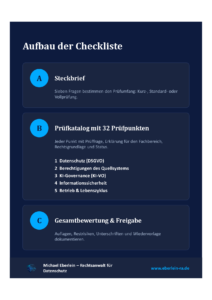
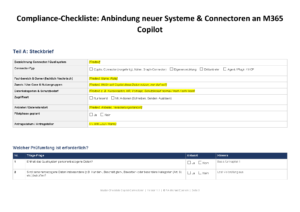
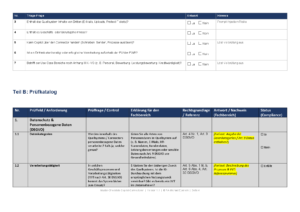
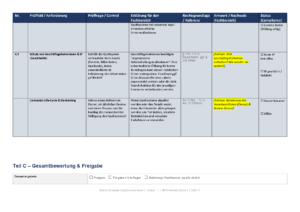
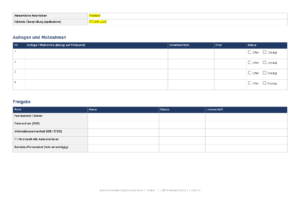
Strukturierte Vorlage: Ein vorgefertigtes Word-Dokument mit Steckbrief, Triage, 32 Prüfpunkten in 5 Bereichen und Freigabeblock, das Sie an Ihre Situation anpassen können.
Verständlich für Fachbereiche: Zu jedem Prüfpunkt eine Erklärung in Alltagssprache, dazu Rechtsgrundlage bzw. Referenz und Raum für Nachweise.
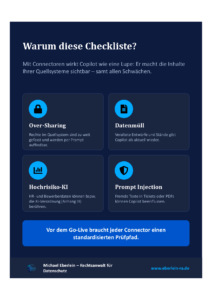
Fachliche Orientierung: Berücksichtigt Anforderungen aus DSGVO, EU-KI-Verordnung und Informationssicherheit, etwa Berechtigungen, Datenhygiene, Prompt Injection und Protokollierung.
Fokus Copilot-Connectoren: Konzipiert für die Anbindung zusätzlicher Quellsysteme an Microsoft 365 Copilot, einschließlich der Frage, ob der Use Case in Richtung Hochrisiko-KI geht.
Nachvollziehbar dokumentiert: Status, Verantwortliche, Auflagen, Unterschriften und Wiedervorlage.

Pingback: Copilot-Connectoren: Das Compliance-Risiko liegt in Ihren Datenquellen - Michael Eberlein Rechtsanwalt für Datenschutz