Copilot-Lizenz, Agent-Zugriff oder Cowork? Die drei Ebenen, die in Ihrer IT-Governance nicht verwechselt werden dürfen
Das Wichtigste in Kürze
- Connectoren machen Quellsysteme wie ERP, CRM oder Ticket-Tools für Copilot durchsuchbar.
- Copilot wirkt dabei wie eine Lupe: Er macht sichtbar, was im Quellsystem liegt, einschließlich aller Schwächen.
- Vor dem Go-Live braucht jeder Connector einen standardisierten Prüfpfad
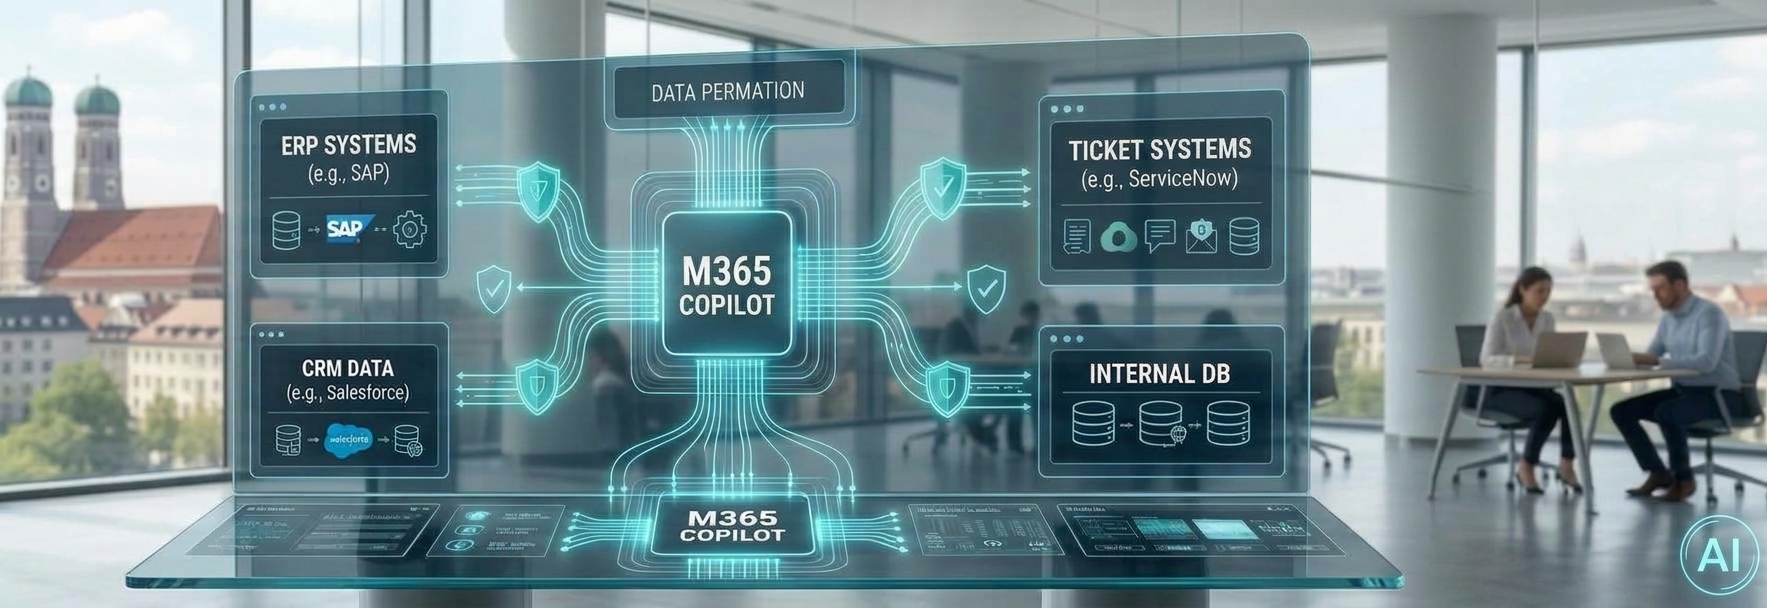
Wer Microsoft 365 Copilot ausrollt, erlebt meist zwei Phasen. Zuerst die Begeisterung über Zusammenfassungen und schnelle Entwürfe in Outlook, Word und Teams. Dann der Wunsch nach mehr Tiefe: Copilot soll auch auf ERP, CRM, Ticketsystem und Wissensdatenbanken zugreifen.
Dafür gibt es Connectoren (bei Microsoft: Copilot Connectors, früher Graph-Connectors). Sie machen externe Datenquellen für Copilot durchsuchbar, technisch ein RAG-Ansatz (Retrieval-Augmented Generation). Für die Produktivität ist das ein großer Schritt. Für Datenschutz, Informationssicherheit und KI-Governance beginnt damit eine neue Phase.
Copilot wirkt wie eine Lupe
Häufig hört man: „Copilot haben wir sauber eingeführt, also ist alles abgesichert.“ Das gilt für das Standard-Setup. Sobald Connectoren hinzukommen, arbeitet Copilot wie eine Lupe: Er macht die Inhalte der angebundenen Systeme schnell, präzise und mühelos auffindbar, so wie sie sind.
Verantwortlich bleibt das Unternehmen. Neu ist, dass Mängel im Quellsystem und im Connector, die bisher unbemerkt blieben, plötzlich sichtbar werden.
Copilot-Connectoren: die Lupe auf Ihre Datenquellen
Quellensysteme
CRM, Ticket
Connector
Index und Rechte
Copilot
Suche und Antwort
Mitarbeiter
erstellen Prompts
Was die Lupe sichtbar macht
Over-Sharing
Rechte zu weit
Datenmüll
Veraltete Stände
Hochrisiko-KI
Veraltete Stände
Heavy Task
Fremde Texte
Vier Risiken, die ein Connector sichtbar macht
- Over-Sharing: Copilot hebelt keine Berechtigungen aus, deckt aber unsaubere Rechtekonzepte auf. Ordner, die „keiner kennt“, aber historisch zu weit freigegeben wurden, sind per Prompt plötzlich auffindbar.
- Datenmüll: Veraltete Entwürfe, falsche Datenstände und nicht gelöschte Altbestände gibt Copilot als scheinbar aktuelle Unternehmenswahrheit wieder. Das ist nicht nur ein Qualitätsproblem, sondern berührt Richtigkeit und Speicherbegrenzung (Art. 5 DSGVO).
- Schleichende Hochrisiko-Einstufung: Werden HR-Daten, Bewerberakten oder Leistungsbewertungen angebunden, kann je nach Use Case aus einem Produktivitätswerkzeug ein Einsatz im Hochrisiko-Bereich der KI-Verordnung werden (Anhang III, Art. 25 KI-VO), mit erheblichen Pflichten.
- Indirekte Prompt Injection: Freitexte und Dokumente von Dritten (Kundentickets, Lieferanten-PDFs) können versteckte Anweisungen enthalten, die Copilot beeinflusse
Ein fiktives Beispiel: Im Fileshare der Personalabteilung liegt ein Ordner „Gehaltsanpassungen“ mit Leserechten für „Alle Mitarbeiter“, weil das vor Jahren so eingerichtet wurde. Niemand kannte den Pfad. Nach der Anbindung genügt eine einzige Frage an Copilot.
Vier Fragen vor dem Go-Live
Bevor ein Fachbereich ein System über einen Connector anbinden darf, sollte ein klarer Prüfpfad durchlaufen werden:
- Ist das Berechtigungssystem des Quellsystems vorab auditiert und verifiziert?
- Werden Datenhygiene, Richtigkeit und Speicherbegrenzung eingehalten?
- Kann ausgeschlossen werden, dass der Use Case unter die Hochrisiko-Vorgaben der KI-Verordnung fällt?
- Sind Schnittstellen und Datenflüsse technisch und organisatorisch gehärtet?
Connectoren zu bremsen ist keine Lösung. Sie sollten aber standardisiert und nachvollziehbar geprüft werden.
Eine Orientierungshilfe für Ihre Dokumentation
Damit Compliance, Datenschutz und IT bei jedem neuen Connector nicht bei null anfangen, habe ich eine Muster-Checkliste für M365-Copilot-Connectoren entwickelt:
- Steckbrief: in wenigen Fragen zum passenden Prüfumfang (Kurz-, Standard- oder Vollprüfung)
- Prüfpunkte in 5 Bereichen: Datenschutz, Berechtigungen, KI-Governance, Informationssicherheit und Betrieb, jeweils mit Erklärung für den Fachbereich
- Freigabeblock: mit Auflagen, Verantwortlichen und Wiedervorlage
Das Muster ist eine Orientierungshilfe für den ersten Schritt Ihrer Dokumentation. Es ersetzt nicht die Prüfung im Einzelfall.
Profitieren Sie von unserem Muster einer Compliance-Checkliste: Anbindung von Connectoren an M365 Copilot